文章 · 管理系统
老板能看利润,员工只看自己的单:管理系统权限怎么规划
权限规划先回答谁需要完成什么任务,再决定他能看什么、改什么和带走什么。员工只看自己的订单,未必需要看到公司毛利;能录入成本,也不代表可以管理所有账号。把角色、数据范围、操作和例外写在同一张表里,比先讨论技术名词更有效。页面上没有按钮,不足以证明权限已经生效,还需要在授权测试环境里核查。
同一个岗位,也可能有不同的数据范围
销售需要查看自己负责的客户和订单,销售负责人可能需要团队汇总。仓库需要数量与收发信息,却不一定需要采购价和利润。不要一开始就给所有人管理员账号,再打算上线后慢慢收回;这样既难测试,也容易让过大的权限变成工作习惯。
先请岗位人员列出每天实际使用的信息。确实需要临时扩大范围的任务,单独说明原因和期限。权限设计不是让人到处申请,而是保证该做的工作能做,同时让与任务无关的数据有边界。
用角色矩阵确定,不凭印象开账号
下表是模拟企业的权限安排,不代表银背系统或所有企业的默认配置。“自己的”与“全部”的定义必须可判断,例如按负责人、部门或仓库归属。公司实际安排应由负责人确认。
| 角色 | 需要看到 | 可以做什么 | 需要单独批准 |
|---|---|---|---|
| 销售 | 本人负责订单和客户 | 录入与修改允许状态的订单 | 批量导出客户资料 |
| 仓库 | 待收发任务与库存数量 | 登记已确认的收发动作 | 更改历史记录 |
| 财务 | 约定范围的成本与收付款 | 核对并填写业务数据 | 删除或改写已确认结果 |
| 负责人 | 业务汇总与利润信息 | 审核指定事项 | 账号管理按需另配 |
把查看、修改、导出分成不同决定
能看一条订单,并不意味着可以导出全部客户。能查看报表,也不意味着可以下载所有原始明细。附件、打印件、链接和接口都可能携带敏感内容,验收时应作为同一任务检查,不要只盯着页面列表。
修改同样需要状态限制。草稿可改,不代表已确认的记录可以直接覆盖。确需更正时保留原因与关联记录,让事后复核知道发生了什么。具体哪些内容必须锁定,需要结合业务,不由开发方凭感觉决定。
离职、调岗和代班要提前安排
权限不是开通一次就结束。调岗后旧权限何时撤销,临时代班何时失效,新负责人怎样接收原任务,都应有操作规则。业务记录要保留,但账号是否还能登录、还能下载什么,应按新的职责重新确认。
不要多人共用一个账号来解决交接。共享账号会让操作日志失去解释能力:记录上只有账号名,却不知道是谁执行。系统若支持岗位交接,应让记录归属和登录身份分开处理,并留下交接依据。
老板可以组织一轮不复杂的核查
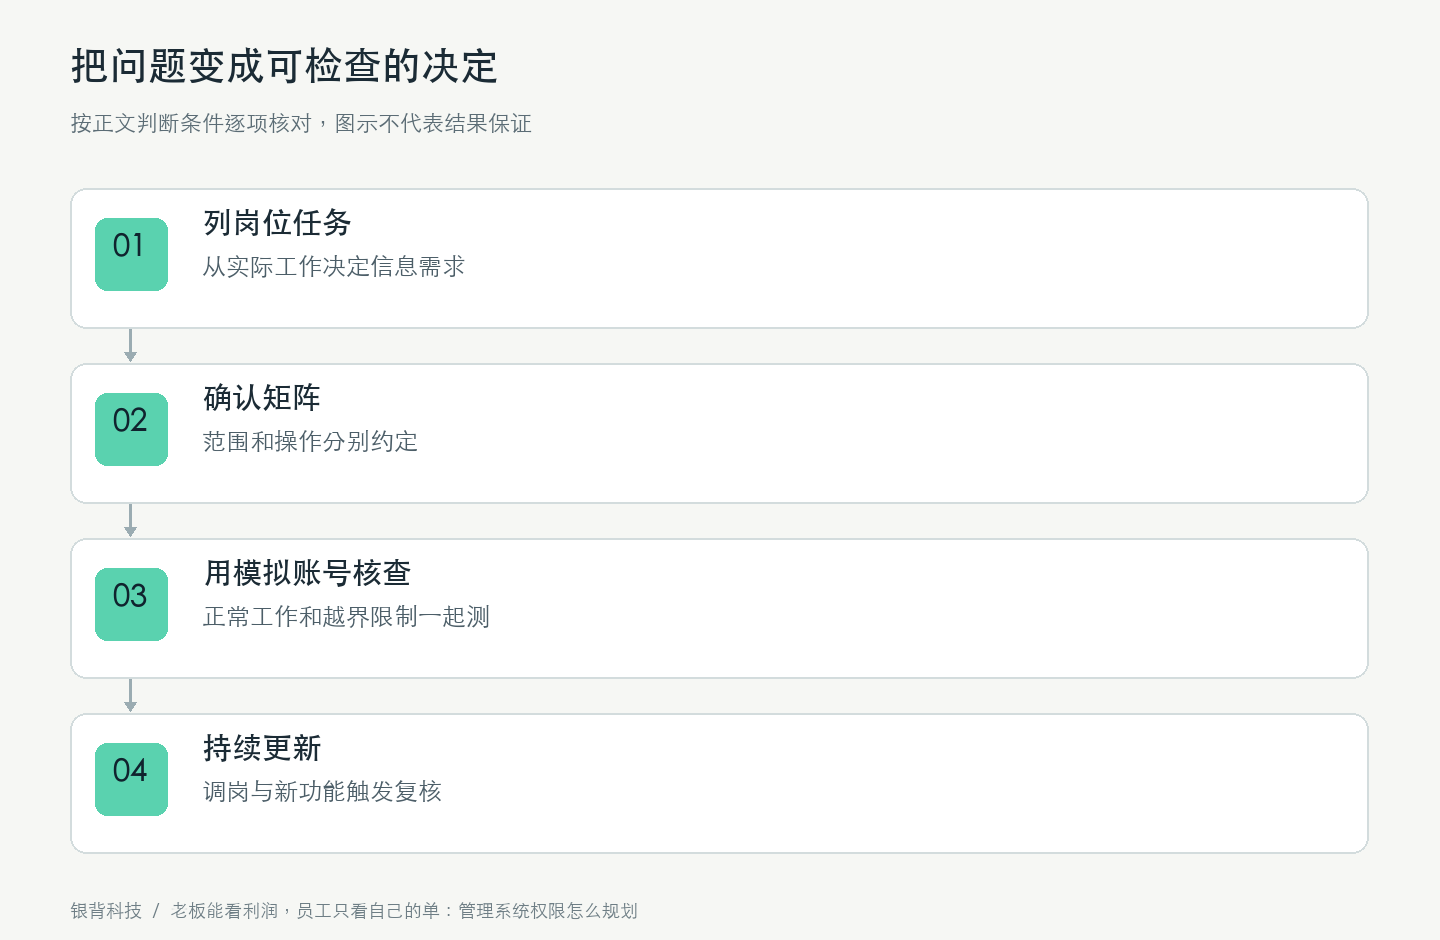
用模拟账号和数据,分别安排销售、仓库、财务完成各自的正常工作,然后尝试从允许的界面进入不该看到的范围。记录预期与实际,而不是只说“感觉权限没问题”。检查应由系统拥有者授权,避免拿别人的真实资料试探。
涉及直接链接、导出、附件和接口的限制,应要求开发方在后台验证并提供结果。前端隐藏只能改善界面,后台仍需判断身份与范围。测试发现异常时,先控制访问并复测相关入口,不把问题仅当作一个按钮显示错误。
把权限表变成交付的一部分
版本上线时保留角色矩阵和核查记录;以后新增报表或导出功能,也要重新判断谁能使用。这样权限会随着业务更新,而不是逐渐积累成一堆没人说得清的例外。
银背公开的ERP案例包含权限和操作日志,可以作为讨论参照。具体敏感字段、岗位关系和审批方式仍由你的业务决定。若需要更复杂的组织隔离或专项合规要求,应单独评估,不能用一张通用矩阵代替。
参考资料
你的下一步
可以先说明现有做法、最想解决的问题和期望的结果。涉及业务数据时只需脱敏样表;银背会先评估范围和承接条件,不必先发真实客户资料。